Janji dan Risiko Berbagi Data Keuangan
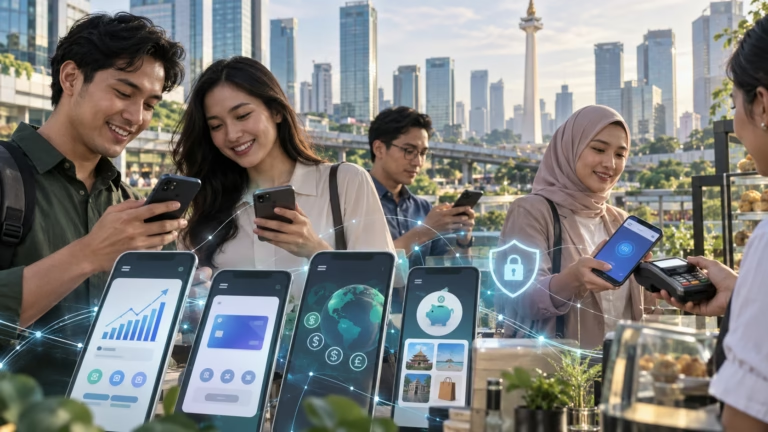
Open Finance menawarkan janji inklusi keuangan yang lebih luas, layanan yang lebih personal, dan efisiensi yang lebih tinggi. Namun, di balik janji tersebut terdapat risiko yang tidak bisa diabaikan: data keuangan pribadi yang sangat sensitif berpindah tangan antar-entitas, seringkali melintasi yurisdiksi dan model bisnis yang berbeda.
Penelitian terbaru yang diterbitkan dalam jurnal akademik mengungkapkan tiga celah regulasi utama dalam ekosistem Open Banking Indonesia. Pertama, tidak adanya definisi hukum dan cakupan spesifik untuk Open Banking baik dalam UU Perlindungan Data Pribadi (UU PDP) maupun dalam regulasi OJK. Kedua, mekanisme persetujuan yang ada belum mengakomodasi arsitektur multi-pihak yang menjadi ciri khas Open Banking. Ketiga, fragmentasi otoritas pengawasan antara OJK, Bank Indonesia, dan Komisi Perlindungan Data Pribadi Nasional.
POJK 21/2023: Fondasi yang Perlu Diperkuat
POJK 21 Tahun 2023 tentang Layanan Digital oleh Bank Umum memang telah mengatur mekanisme kerja sama antara bank dan mitra teknologi. Pasal 16 ayat (3) menetapkan klausula minimum dalam perjanjian antara bank dan mitra bank dalam sistem Open Banking. Namun, analisis hukum menunjukkan bahwa ketentuan tersebut tidak mengatur standarisasi akses data yang diberikan kepada mitra bank. OJK perlu memperluas dan memperjelas klausula perjanjian dengan menambahkan ketentuan tentang jenis dan cakupan data yang dapat diakses, serta larangan eksplisit bagi mitra untuk mengakses atau menyimpan data spesifik yang tidak berkaitan dengan layanan yang diberikan.
Tanpa standarisasi ini, risiko penyalahgunaan data meningkat. Mitra bank yang memiliki akses luas ke data keuangan nasabah berpotensi menggunakannya untuk tujuan yang tidak disetujui, atau bahkan menjualnya kepada pihak ketiga. Ini bukan skenario hipotetis—di berbagai yurisdiksi, pelanggaran data dalam ekosistem Open Banking telah menjadi perhatian serius regulator.
Model Rekonstruksi Lima Pilar
Penelitian tersebut mengusulkan model rekonstruksi regulasi berbasis lima pilar: kedaulatan data konsumen, arsitektur persetujuan berlapis, standardisasi Open API yang wajib, rezim tanggung jawab bersama antara bank dan penyedia pihak ketiga (TPP), serta konvergensi pengawasan tripartit. Model ini mengambil pembelajaran dari GDPR Uni Eropa, PSD2, UK Open Banking Standard, dan PDPA Singapura sebagai tolok ukur global.
Pilar kedua—arsitektur persetujuan berlapis—sangat relevan dengan konteks Indonesia. Dalam model ini, nasabah tidak hanya memberikan persetujuan sekali untuk semua jenis data. Sebaliknya, persetujuan diberikan secara granular: data apa, untuk tujuan apa, kepada siapa, dan untuk berapa lama. Ini memberikan kontrol yang lebih besar kepada konsumen dan memudahkan audit jika terjadi sengketa.
Peran Bank Indonesia dan OJK
Bank Indonesia, melalui SNAP, telah menetapkan standar API untuk layanan pembayaran. OJK, melalui POJK 21/2023, mengatur aspek kelembagaan dan kerja sama. Namun, keduanya belum sepenuhnya terintegrasi dalam satu kerangka perlindungan data yang utuh. Diperlukan pedoman bersama antara OJK, BI, dan Komisi PDP untuk memastikan bahwa standar teknis, kewajiban hukum, dan mekanisme pengawasan berjalan seiring.
About the Author